PHP là ngôn ngữ lập trình đứng sau khoảng 70% website trên toàn cầu, và hiện đang phải đối mặt với một vấn đề bảo mật nghiêm trọng.
Các nhà nghiên cứu an ninh mạng đã sử dụng trí tuệ nhân tạo (AI) để phát hiện một lỗ hổng nghiêm trọng mang tên PHP2Shell, có thể cho phép tin tặc chiếm quyền kiểm soát máy chủ web, đánh cắp dữ liệu hoặc làm gián đoạn các dịch vụ trực tuyến.
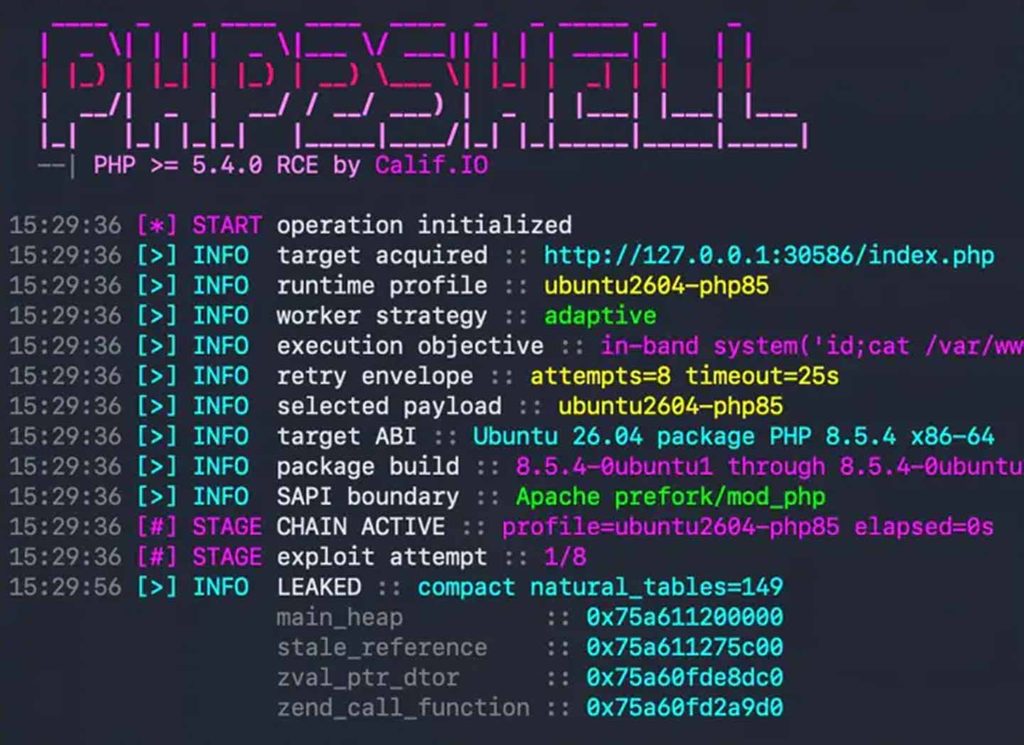
Kể từ khi lỗ hổng được công bố, các website trên khắp thế giới đã phải hứng chịu hàng triệu lượt tấn công nhằm khai thác điểm yếu này.
Tin tặc đã hành động rất nhanh sau khi thông tin về lỗ hổng được công khai. Theo The Guardian, CEO Cloudflare Matthew Prince cho biết số lượt tấn công đã tăng từ hàng chục nghìn chỉ trong 45 phút đầu tiên lên đến hàng triệu lượt chỉ sau một đêm.
AI đã phát hiện lỗ hổng PHP như thế nào và vì sao nó gây lo ngại?
Nếu chưa quen thuộc với PHP, đây là ngôn ngữ lập trình đã tồn tại hàng chục năm, được sử dụng trong nhiều nền tảng và dịch vụ lớn như WordPress, Wikipedia, Slack và Drupal.
Ngày 1/8, công ty an ninh mạng Calif đã phát hiện lỗ hổng PHP2Shell nhờ sự hỗ trợ của một mô hình ngôn ngữ lớn (LLM).
Công ty bảo mật Wiz cũng độc lập phát hiện lỗ hổng này bằng công cụ AI riêng, kết hợp với Google Gemini 4 Argon và OpenAI GPT-5.6 Sol. Theo Wiz, lỗ hổng đã tồn tại âm thầm trong mã nguồn PHP suốt hơn một thập kỷ. Trước đây, việc khai thác nó gần như nằm ngoài khả năng thực tế của con người vì đòi hỏi một chuỗi thao tác đặc biệt phức tạp.
Tuy nhiên, AI đã nhanh chóng thay đổi tình hình khi giúp giảm đáng kể độ khó của quá trình phát hiện và khai thác lỗ hổng, vốn là rào cản lớn đối với các lập trình viên thông thường.
Cơ quan An ninh Quốc gia Mỹ (NSA) cảnh báo rằng tin tặc có thể lợi dụng lỗ hổng để chiếm quyền điều khiển máy chủ, đánh cắp dữ liệu nhạy cảm và xâm nhập sâu hơn vào hệ thống mạng. Trước nguy cơ này, nhiều chính phủ và doanh nghiệp đã chủ động đưa các website tạm thời ngừng hoạt động để tiến hành vá lỗi trước khi bị tấn công.
PHP Foundation đã phát hành bản vá bảo mật vào thứ Tư, ngày 21/10/2026. Các cơ quan chức năng khuyến cáo tổ chức và doanh nghiệp cập nhật ngay lập tức hoặc tạm ngừng vận hành những hệ thống bị ảnh hưởng.
Hàng loạt website trên thế giới phải tạm ngừng hoạt động
Tại Anh, chính quyền đã chủ động đưa 32 dịch vụ công trực tuyến vào trạng thái ngừng hoạt động như một biện pháp phòng ngừa. Trong khi đó, Trung tâm An ninh mạng Quốc gia Anh (NCSC) đã gửi khoảng 50.000 cảnh báo đến các tổ chức có nguy cơ bị ảnh hưởng.
Ciaran Martin, cựu lãnh đạo NCSC, đánh giá đây là lỗ hổng bảo mật nghiêm trọng nhất trong vòng 5 năm qua. Các nền tảng lớn như Wikipedia, Internet Archive và 4chan cũng được cho là đã gặp tình trạng gián đoạn hoạt động, cùng với một số website chính phủ tại Hà Lan, Đức, Kenya và Pháp.
Tại Nhật Bản, Thủ tướng Sanae Takaichi kêu gọi các doanh nghiệp khẩn trương cập nhật bản vá hoặc tạm ngừng hoạt động những hệ thống có nguy cơ bị khai thác. Hàn Quốc cũng đã kích hoạt các biện pháp ứng phó khẩn cấp.
Trong khi đó, những tổ chức như trường học, tổ chức từ thiện và chính quyền địa phương không có đội ngũ an ninh mạng chuyên trách được đánh giá là nhóm đối mặt với rủi ro lớn nhất. Theo NCSC, một số hệ thống quá cũ thậm chí không thể cập nhật bản vá và buộc phải được thay thế hoàn toàn.
Nếu website của bạn đang sử dụng PHP, hãy cập nhật bản vá bảo mật ngay và kiểm tra hệ thống để phát hiện các dấu hiệu truy cập trái phép.